Wer sein gesamtes Heimnetz über ein VPN schickt, will nicht ständig am Router basteln, sondern dass alle Geräte – Smart-TV, NAS, Rechner, Smartphone – über denselben Tunnel laufen. Das typische Ärgernis dabei: Auf vielen WLAN-Routern bricht der Durchsatz spürbar ein, sobald WireGuard aktiviert ist. Die Ursache liegt in der Hardware, nicht im Protokoll.
Die Antwort vorweg: Ein eigener kleiner WireGuard-Client am vorhandenen Router ist für die meisten Haushalte die zuverlässigere Lösung, weil der Router seine Hardware-NAT-Beschleunigung behält und die Verschlüsselung ein separates Gerät mit ausreichend CPU-Leistung übernimmt. Wer lieber ein einziges Gerät will, bekommt mit dem GL.iNet Flint 2 (GL-MT6000) einen Router, der WireGuard mit bis zu 900 Mbit/s weiterreicht 5. Router, die unter Last nur 50 bis 150 Mbit/s durch den Tunnel schaffen, sind dagegen keine gute Basis für ein ganzes Heimnetz.
Kurzantwort#
Warum Router langsamer werden, sobald WireGuard läuft, ob ein VPN-Router oder ein eigener Server die bessere Wahl ist und welche Geräte unter 150 Euro genug Durchsatz liefern. Kurz gesagt: wireguard vpn protocol router or diy vpn server? ist vor allem dann relevant, wenn du schnell verstehen willst, was konkret dahinter steckt, welche Grenzen es gibt und welche Entscheidung daraus folgt. Die Details, Quellen und Einschränkungen stehen in den folgenden Abschnitten.
Warum der Router langsamer wird, sobald WireGuard läuft#
WireGuard verschlüsselt jedes Paket mit ChaCha20-Poly1305 und baut den Schlüsselaustausch auf Curve25519 und dem Noise-Protokoll-Framework auf 1. Das Protokoll ist bewusst schlank und läuft im Linux-Kernel. Die Projektseite nennt als Ziel, deutlich performanter zu sein als OpenVPN 1. Schnell heißt hier aber: Die Kryptografie rechnet auf der CPU.
Dazu kommt eine Eigenschaft, die WireGuard im Betrieb angenehm macht, am Durchsatzproblem aber nichts ändert: Der Tunnel ist zustandslos. Es gibt keine Verbindungen, die auf- und abgebaut werden müssten, keine Daemons, um die man sich kümmern muss, und der Client kann zwischen IP-Adressen wechseln, ohne neu zu verbinden 1. Das ist praktisch, verschiebt aber nur die Frage, wer die Pakete verschlüsselt – und das bleibt die CPU.
Consumer-Router erreichen ihre hohen LAN- und WAN-Werte normalerweise über Hardware-NAT, auch Flow-Offloading genannt. Dabei wird das Weiterreichen von Paketen von der CPU auf die Netzwerk-Hardware des SoC verlagert, was den Durchsatz erhöht und die CPU-Last senkt 7. Diese Abkürzung funktioniert nur für einfaches Weiterleiten. Sobald der Router Pakete entschlüsseln und wieder verschlüsseln muss, durchlaufen sie erneut die CPU und den Linux-Netzwerk-Stack – genau die Bedingungen, unter denen Hardware-Offloading laut Herstellerdokumentation nicht mehr greift 7. Der Durchsatz fällt dann auf das zurück, was die Router-CPU allein schafft.
Deshalb weichen die VPN-Werte auch bei seriösen Geräten deutlich von den reinen Routing-Werten ab. GL.iNet gibt für den Flint 2 Multi-Gigabit-Anschlüsse und WireGuard mit bis zu 900 Mbit/s an 5, für den kleinen Beryl AX dagegen nur bis zu 300 Mbit/s WireGuard und 150 Mbit/s OpenVPN 6. Als ersten Faktor für langsame VPN-Verbindungen nennt der Hersteller selbst die CPU: Man solle einen Router mit schnellerer CPU wählen, um die VPN-Geschwindigkeit zu erhöhen 8. Reale Verbindungen liegen laut derselben Seite typischerweise bei 30 bis 50 Prozent der beworbenen Werte 8.
Wer die Ursache versteht, sieht auch, warum der Vergleich der Protokolle nichts am Kernproblem ändert: Die WireGuard-Performance-Seite selbst bezeichnet ihre eigenen Benchmarks als veraltet, hält aber fest, dass WireGuard IPsec in manchen Fällen wegen seiner Multithreading-Fähigkeit übertrifft und OpenVPN sehr langsam bleibt 10. Die Reihenfolge WireGuard vor OpenVPN ist also gut belegt. Entscheidend bleibt trotzdem die CPU, die das jeweilige Gerät mitbringt, denn ein schnelles Protokoll auf einer schwachen CPU bleibt langsam.
Für die Kaufentscheidung folgt daraus: Nicht das Label “VPN-fähig” zählt, sondern die CPU-Leistung und der vom Hersteller angegebene WireGuard-Durchsatz. Ein Router, der nur 100 bis 150 Mbit/s durch den Tunnel schafft, drosselt eine Glasfaser- oder Kabelleitung auf einen Bruchteil.
Die zwei Varianten: VPN-Router oder separate VPN-Box#
Für ein Heimnetz, das komplett über ProtonVPN laufen soll, gibt es zwei grundsätzlich verschiedene Aufbauten, und beide werden oft verwechselt.
Variante eins ist der VPN-Router. Hier läuft der WireGuard-Client direkt auf dem Router, und alle Geräte hängen wie bisher am Router. Vorteil: ein Gerät, nichts Zusätzliches. Nachteil: Der Router muss die Verschlüsselung selbst rechnen, genau dort setzt das Durchsatzproblem an.
Variante zwei ist die separate VPN-Box. Ein kleiner Rechner – etwa ein Raspberry Pi 5 oder ein Mini-PC – baut den WireGuard-Tunnel zu ProtonVPN auf und reicht den Verkehr der anderen Geräte per NAT weiter. Der Router bleibt einfacher Vermittler und behält seine Hardware-Beschleunigung. Vorteil: mehr Durchsatz, Austausch einzelner Teile möglich. Nachteil: ein zweites Gerät, etwas Einrichtung.
Wichtig für die Begriffswahl: Wenn du ProtonVPN nutzt, ist dein Gerät ein WireGuard-Client, kein Server. Der Server steht bei ProtonVPN. Ein selbst gehosteter WireGuard-Server ist ein anderer Anwendungsfall – er holt dich von unterwegs sicher ins Heimnetz, nicht das Heimnetz ins VPN. Wer beides will, kann beides mit derselben Technik aufsetzen, aber die hier beschriebene Aufgabe ist der ausgehende Tunnel.
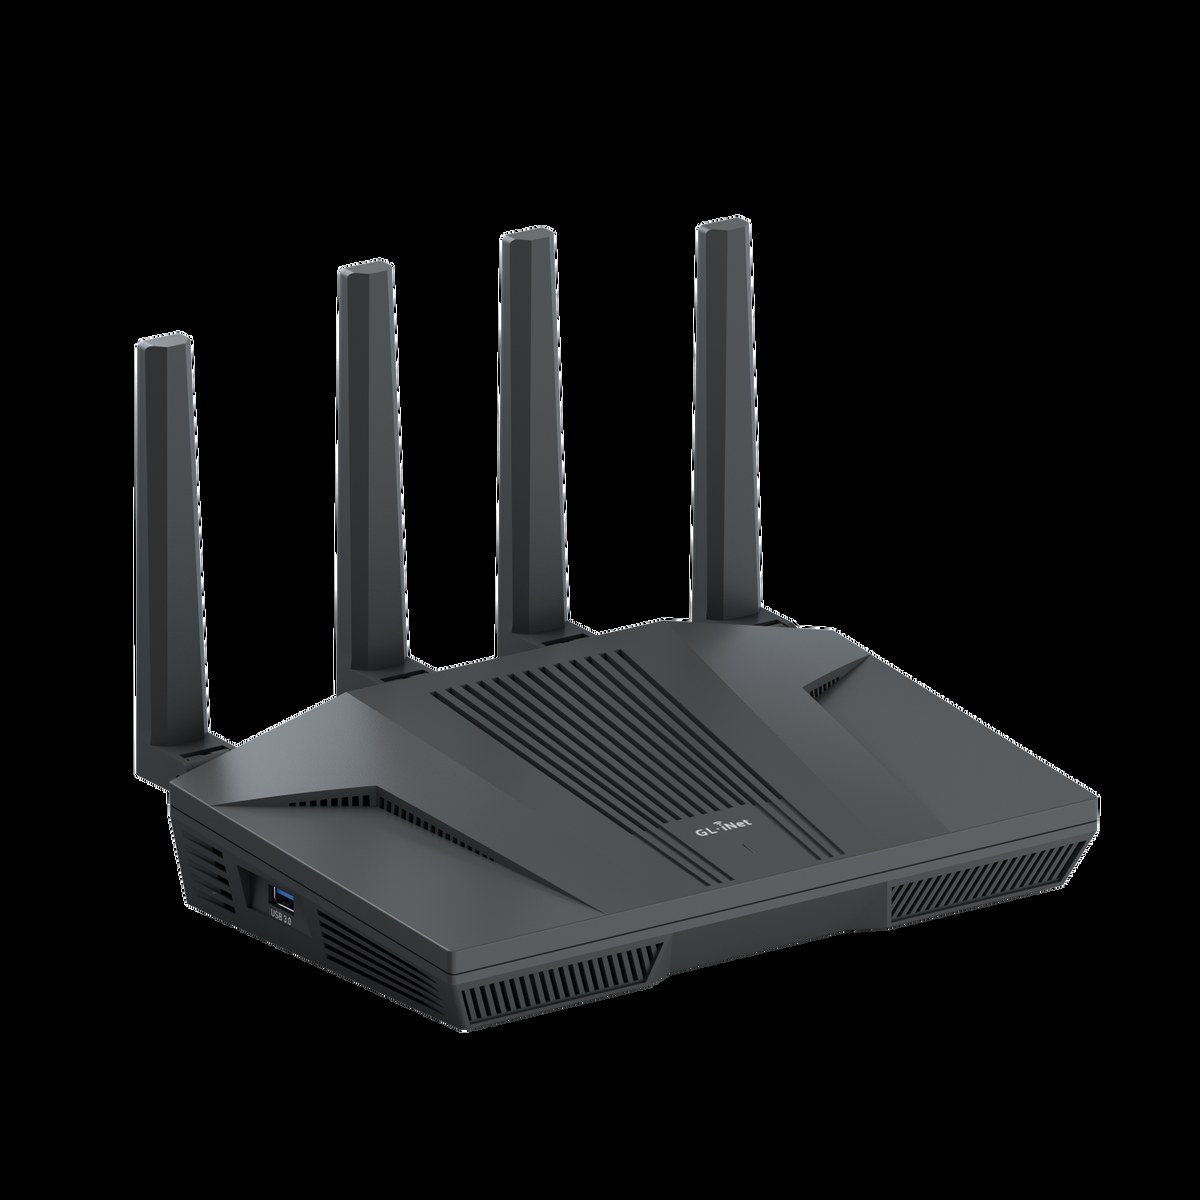
Bildquelle: GL.iNet – Flint 2 (GL-MT6000) Produktseite
Router mit WireGuard: was unter 150 Euro wirklich leistet#
Wer unbedingt einen Router mit integriertem WireGuard-Client will, sollte auf zwei Kennzahlen schauen: den angegebenen WireGuard-Durchsatz und die CPU.
Der GL.iNet Flint 2 (GL-MT6000) ist in dieser Preisklasse die Referenz. GL.iNet gibt WireGuard mit bis zu 900 Mbit/s an, OpenVPN mit bis zu 880 Mbit/s mit DCO-Unterstützung 5. Möglich macht das eine deutlich stärkere CPU als in typischen Consumer-Routern. Für eine 250- bis 500-Mbit/s-Leitung reicht der Flint 2 auch nach Abzug des realen Abstands zu den Herstellerwerten komfortabel. Der Preis liegt am oberen Ende des Budgets. Neben dem VPN-Durchsatz bringt er Funktionen mit, die für ein Heimnetz nützlich sind: Multi-WAN mit Failover und Lastverteilung sowie integriertes AdGuard Home 5. Diese Zusätze rechtfertigen den Aufpreis aber nur, wenn du sie auch nutzt – wer ausschließlich den Tunnel will, findet das Kernthema dieses Artikels auch günstiger.
Wer weniger ausgeben will oder nur einen Teil des Netzes über den Tunnel schickt, kommt mit dem GL.iNet Beryl AX (GL-MT3000) hin. Er nennt bis zu 300 Mbit/s WireGuard und 150 Mbit/s OpenVPN, dazu einen 2,5-Gbit/s-WAN-Port und WLAN 6 6. Für eine 100-Mbit/s-Leitung ist das ausreichend, für eine schnelle Glasfaserleitung ist er der Flaschenhals. Beide Geräte laufen mit OpenWrt und bringen den WireGuard-Client in der Weboberfläche mit.
Ein Detail in den Datenblättern ist leicht zu übersehen, aber wichtig: Die genannten VPN-Werte gelten im Client-Modus, also genau für deinen Fall mit ProtonVPN. GL.iNet weist ausdrücklich darauf hin, dass die Geschwindigkeit sinkt, wenn das Gerät selbst als VPN-Server arbeitet 5 6. Für den ausgehenden Tunnel gilt also die günstigere Zahl.
Der Unterschied zum typischen Ausgangsproblem ist damit benannt: Viele günstige WLAN-Router werben mit VPN-Unterstützung, nennen aber keinen oder einen sehr niedrigen VPN-Durchsatz. Genau dort entsteht der Eindruck, WireGuard sei langsam. Das Protokoll ist es nicht – die schwache CPU des Geräts ist es 8.
Wie viel Durchsatz brauchst du wirklich?#
Die Gerätewahl hängt an einer Zahl: dem tatsächlichen Durchsatz deiner Leitung, nicht dem Tarif auf dem Papier. Eine einfache Rechnung macht das konkret.
Bis etwa 100 Mbit/s reicht ein Beryl AX mit seinen bis zu 300 Mbit/s WireGuard aus, und es bleibt Luft für parallele Downloads 6. Ab einer 250-Mbit/s-Leitung wird der kleine Router zum Bremsklotz: Der Tunnel liefert dann weniger als die Leitung hergibt. Hier ist der Flint 2 mit bis zu 900 Mbit/s die passende Stufe 5. Wer Glasfaser mit 500 Mbit/s oder mehr hat und davon möglichst viel durch den Tunnel schicken will, stößt mit beiden Routern an die Grenze des Budgets – genau die Konstellation, in der eine separate WireGuard-Box auf einem Raspberry Pi die bessere Rechnung ist.
Die zweite Frage ist, ob wirklich das ganze Netz über das VPN laufen muss. Läuft nur ein Medienserver oder ein Arbeitsrechner durch den Tunnel, ist der nötige Durchsatz deutlich kleiner als beim ganzen Haushalt samt Streaming. Dann genügt ein kleineres Gerät, und die übrigen Geräte bleiben ohnehin schneller, weil sie am Tunnel vorbei laufen. Diese Teilverschlüsselung ist mit einer eigenen Box einfacher umzusetzen als mit einem Router, der entweder alle Geräte oder keines in den Tunnel nimmt – mit einer Box schickst du gezielt einzelne Geräte oder einen Container durch den Namespace 9.
DIY: WireGuard-Box auf einem Raspberry Pi#
Der Weg über eine separate Box ist flexibler und oft schneller als ein neuer Router. Ein Raspberry Pi 5 mit 8 GB RAM kostet deutlich unter dem Budget und rechnet WireGuard schneller als die meisten Consumer-Router-CPUs.
Die Einrichtung ist auf Raspberry Pi OS (Debian) kurz. Zuerst das Paket installieren:
sudo apt install wireguardDie Installation ist auf Debian und Ubuntu dokumentiert, für OpenWrt-Router existiert das Paket wireguard über opkg install wireguard 3. Danach erzeugst du ein Schlüsselpaar:
umask 077
wg genkey | tee privatekey | wg pubkey > publickey
Der private Schlüssel bleibt auf der Box, der öffentliche Schlüssel wandert in die Konfiguration beim VPN-Anbieter 2. Das Interface legst du mit ip link add dev wg0 type wireguard an und richtest es per wg setconf oder bequemer mit wg-quick up wg0 ein 2.
Für den Fall, dass alle Geräte des Netzes über die Box laufen sollen, übernimmt wg-quick die Routing-Arbeit bereits weitgehend selbst. Es setzt eine alternative Routing-Tabelle und eine fwmark-Regel, damit der eigene Tunnelverkehr nicht in den Tunnel zurückfällt – genau diese Technik ist in der WireGuard-Dokumentation zum Routing beschrieben 9. Was du zusätzlich brauchst, sind zwei Schritte: IP-Forwarding im Kernel aktivieren und eine NAT-Regel setzen, damit Antwortpakete der anderen Geräte den Weg zurück zur Box finden. Ohne diese Regel kommt nur die Box selbst ins VPN, der Rest des Netzes bleibt außen vor.
Wer nicht das ganze Netz umhängen will, kann statt der NAT-Regel auch nur einzelne Geräte oder einen Docker-Container über den Tunnel schicken. WireGuard lässt sich in einen Netzwerk-Namespace verschieben, sodass nur der Verkehr dieses Namespace verschlüsselt wird 9. Das ist der saubere Weg, wenn etwa nur ein Medienserver oder ein einzelner Rechner über ProtonVPN laufen soll.
ProtonVPN über WireGuard einrichten: die konkreten Schritte#
ProtonVPN implementiert WireGuard nach der offiziellen Spezifikation, deshalb funktionieren auch WireGuard-Clients von Drittanbietern und die in Routern eingebauten Clients 4. Du lädst eine fertige Konfigurationsdatei und fütterst sie in dein Gerät.
Die Datei bekommst du so: In account.protonvpn.com anmelden und unter Downloads die WireGuard-Konfiguration wählen 4. Beim Erzeugen legst du Plattform und Optionen wie die Netshield-Adblock-Filterung fest. Die heruntergeladene Datei enthält den öffentlichen Schlüssel und Endpoint des ProtonVPN-Servers sowie den eigenen privaten Schlüssel.
Auf der Raspberry-Pi-Box ersetzt diese Datei die manuelle Konfiguration aus dem vorigen Abschnitt. Auf einem GL.iNet-Router importierst du sie in der WireGuard-Client-Oberfläche. In beiden Fällen gilt: Der in der Datei hinterlegte Schlüssel liegt dann auf deinem Gerät im Klartext. Wer mehreren Geräten Zugriff geben will, erzeugt besser pro Gerät eine eigene Konfiguration, statt eine Datei zu kopieren – ProtonVPN erlaubt die Erzeugung mehrerer Dateien unter einem Account 4.
Nach dem Start prüfst du, ob der Tunnel steht: wg show listet den Peer mit aktuellem Handshake und übertragenen Bytes. Ein fehlender oder alter Handshake bedeutet, dass kein Verkehr fließt 2.
Testen und Fehlerbehebung#
Der erste Test ist ein Geschwindigkeitstest über den Tunnel und einer ohne Tunnel im direkten Vergleich. Erwarte keinen Abzug von null – der Hersteller der Router dokumentiert selbst, dass reale VPN-Geschwindigkeiten unter den Laborwerten liegen 8. Messbar wird ein Problem erst, wenn der VPN-Durchsatz weit unter dem bleibt, was die CPU deines Geräts laut Datenblatt schaffen sollte.
Zweiter Hebel ist die Serverwahl. Entfernung und Auslastung des VPN-Servers beeinflussen die Geschwindigkeit unmittelbar; GL.iNet führt beide als eigene Faktoren auf 8. Ein ProtonVPN-Server im selben Land oder im Nachbarland ist fast immer schneller als einer am anderen Ende der Welt. Bei ProtonVPN lädst du die Konfigurationsdatei pro Server herunter 4, also lohnt es sich, zwei oder drei Kandidaten zu erzeugen und gegeneinander zu testen.
Dritter Punkt ist das Protokoll selbst. Die Herstellerdokumentation nennt Protokollunterschiede ausdrücklich als Faktor, und WireGuard schneidet dabei besser ab als OpenVPN 8. Wenn dein Router beides kann, ist WireGuard die Wahl mit dem höheren Durchsatz – konsistent mit dem Ziel der WireGuard-Entwickler, performanter als OpenVPN zu sein 1.
Vierter Test ist die Leck-Prüfung. Wenn deine Box per DNS weiterhin den Anbieter deines Internetzugangs fragt, läuft die Auflösung am Tunnel vorbei. Die ProtonVPN-Apps verhindern das selbst, aber bei einer selbst gebauten Box musst du die DNS-Einstellungen passend setzen 4. Auch die eigene Firewall oder das Traffic-Shaping des Internetanbieters kann die Verbindung ausbremsen; GL.iNet nennt Drosselung durch den Anbieter als weiteren möglichen Faktor 8.
Fünfter häufiger Fehler ist die MTU. Läuft der Tunnel über eine Leitung mit niedrigerem MTU-Limit, wirken manche Seiten blockiert, während andere laden. Die typische Gegenmaßnahme ist, die MTU des WireGuard-Interfaces etwas abzusenken. GL.iNet führt MTU ausdrücklich als Faktor für langsame VPN-Verbindungen auf 8.
Zur Absicherung gehört eine Ausfallsregel: Wenn der Tunnel bricht, sollen Geräte nicht unverschlüsselt weiterlaufen. Die ProtonVPN-Apps nennen das Kill Switch, und seine Existenz ist ein Grund, die offiziellen Apps zu bevorzugen 4. Auf einer selbst gebauten Box simulierst du den Ausfall, indem du den Tunnel stoppst und prüfst, ob der Verkehr stoppt statt umzuleiten.
Vor dem Kauf lohnt eine kurze Prüfliste: Wie schnell ist dein Anschluss tatsächlich, nicht nur laut Vertrag? Läuft wirklich das ganze Netz über das VPN oder nur ein Gerät? Und ersetzt du den Router ohnehin gerade? Die Antworten entscheiden, ob ein Flint 2, ein Beryl AX oder eine Raspberry-Pi-Box das richtige Werkzeug ist.
Die Entscheidung lässt sich damit auf eine Zeile bringen: Du ersetzt deinen Router ohnehin und willst ein Gerät – nimm den Flint 2. Du willst den bestehenden Router behalten und maximalen Durchsatz – stell eine WireGuard-Box auf einen Raspberry Pi 5 daneben.
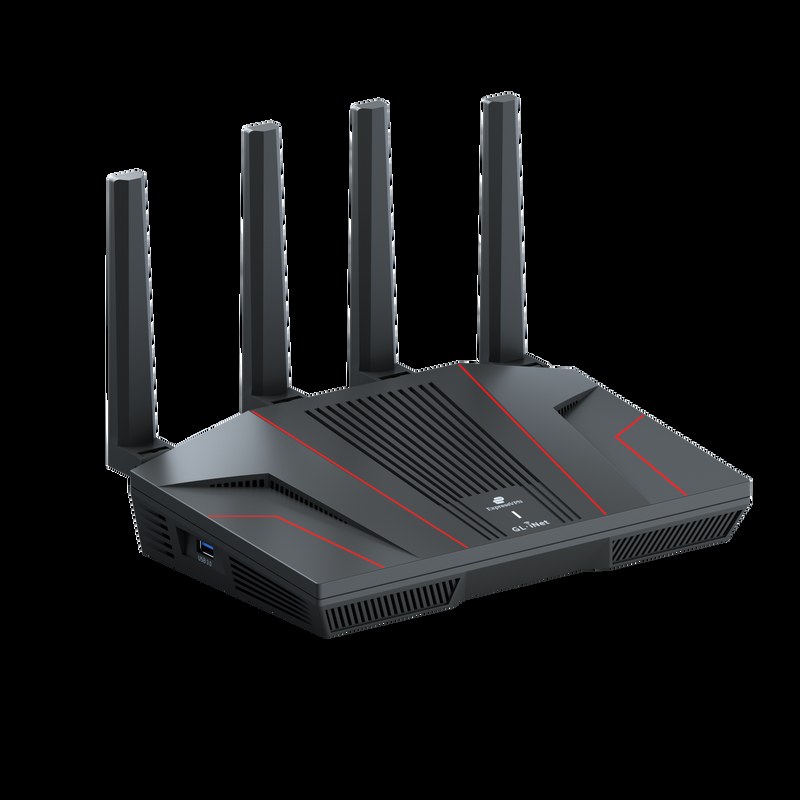
Bildquelle: GL.iNet – Flint 2 (GL-MT6000) Produktseite
Weiterführende Artikel#
- Zwei Häuser per VPN verbinden: Tailscale oder WireGuard im Router?
- KI-Tools in der Praxis: Open-Source Voice Changer für Linux: Stimme anonymisieren mit lokalen Modellen
- Übersetzen ohne Cloud: KI-Modell lokal im Browser betreiben
- KI-Agenten in der Container-Security: Erfahrungen aus der Praxis
- Asus ZenWifi Mesh: Neueres Modell ergänzen oder bei bewährten AX-Geräten bleiben?
Passende Produktrecherchen#
Wenn du die praktische Seite vertiefen möchtest: Diese konkreten Produkte passen zum Thema dieses Artikels. Es ist keine Rangliste und keine Kaufpflicht, sondern eine kurze Auswahl mit Begründung, für wen sie interessant sein kann:
- GL.iNet Fortify AX6000 (GL-MT6000) Wi-Fi-6-Router – Haushalte, die einen Router mit integriertem WireGuard-Client wollen und hohen VPN-Durchsatz brauchen. – Ein Gerät fürs ganze Heimnetz; erreicht laut Hersteller bis zu 900 Mbit/s WireGuard, weil die starke CPU die Verschlüsselung schnell rechnet.
- GL.iNet GL-MT3000 Beryl AX WLAN-6-Reiserouter – Budget-Nutzer oder alle, die nur einen Teil des Netzes über den Tunnel schicken. – Günstiger WireGuard-Router mit bis zu 300 Mbit/s VPN-Durchsatz; reicht für mittlere Anschlüsse und mobile Nutzung.
- Raspberry Pi 5 8 GB (SC1112) – Wer eine flexible separate VPN-Box will und den bestehenden Router weiterverwendet. – Basis für den DIY-WireGuard-Client; übernimmt die Verschlüsselung, während der vorhandene Router seine Hardware-Beschleunigung behält.
- Starlink-Verfügbarkeit und Konditionen prüfen
Hinweis: Als Amazon-Partner verdient kalika.de an qualifizierten Verkäufen. Für dich ändert sich der Preis nicht.
Hinweis: Dieser Link ist ein Starlink-Empfehlungslink. Wenn du darüber bestellst, können für dich und kalika.de Vorteile nach den jeweils geltenden Starlink-Bedingungen entstehen.
Entscheidungshilfe: Wann ist das sinnvoll?#
Eher sinnvoll, wenn du wireguard vpn protocol router or diy vpn server? nicht nur als Nachricht lesen willst, sondern eine praktische Einordnung brauchst: Was ändert sich, wen betrifft es und welche nächsten Schritte sind realistisch?
Eher abwarten, wenn die Quellenlage noch dünn ist, wichtige technische Details fehlen oder der Nutzen nur aus Hersteller- oder Projektversprechen besteht. Dann ist Beobachten besser als vorschnelles Umstellen.
Worauf du achten solltest: konkrete Verfügbarkeit, nachvollziehbare Kosten, offene Einschränkungen, Sicherheits- oder Datenschutzfolgen und belastbare Quellen statt bloßer Ankündigungen.
Grenzen der Einordnung#
Die zitierten Daten beschreiben eine Erhebung beziehungsweise einen allgemeinen Markt- oder Regelungsstand. Sie ersetzen weder eine technische Prüfung noch eine individuelle Kostenrechnung. Änderungen bei Preisen, Förderung, Netzentgelten oder Vorgaben können das Ergebnis beeinflussen; daher sollten Leserinnen und Leser die Primärquellen vor einer konkreten Entscheidung erneut prüfen.
Transparenzhinweis#
Dieser Beitrag wurde mit Unterstützung künstlicher Intelligenz erstellt und automatisiert auf Quellen, Fakten und Qualitätskriterien geprüft.
Quellen#
[1] WireGuard – Offizielle Projektseite
[4] Proton VPN – WireGuard-Konfigurationsdateien herunterladen
[5] GL.iNet – Flint 2 (GL-MT6000) Produktseite
[6] GL.iNet – Beryl AX (GL-MT3000) Produktseite
[7] GL.iNet Docs – Hardware Acceleration
[8] GL.iNet Docs – Why is my VPN speed slower than expected